



Quels secteurs sont les moins protégés contre les bots & les agents IA usurpés en 2026 ?
Le trafic de bots malveillants a augmenté de 124 % entre juillet 2025 et juin 2026, soit plus de 9 fois plus vite que le trafic humain. Pourtant, les défenses de la plupart des sites n’ont pas suivi.
Pour le rapport 2026 sur l’état de la sécurité des bots et des agents, nous avons testé 21 491 sites web populaires dans 15 secteyrs. Voici leurs résultats.
Près de deux sites sur trois ne sont pas protégés, et la protection complète recule
Nous avons envoyé 10 types de bots sur chaque site testé, y compris des bots basiques, des agents IA usurpés, des bots déguisés et des bots utilisant un navigateur réel. Les requêtes provenaient de trois emplacements proxy (les États-Unis, la France et le Canada), afin que les résultats ne soient pas biaisés par le filtrage géographique basé sur l’IP.
Résultats : 65,3 % des sites n’ont arrêté aucun type de bots, et seulement 2,4 % les ont tous arrêtés.
La protection complète a maintenant diminué deux années de suite, passant de 8,4 % en 2024 à 2,8 % en 2025 et 2,4 % en 2026. À noter que le test 2026 intègre des agents IA usurpés et des types de bots plus avancés. Avec la multiplication des plateformes de bots à la demande, peu coûteuses et low-code, les outils des bots semblent évoluer plus vite que les défenses.
Les secteurs les moins protégés : télécoms, tech et services financiers
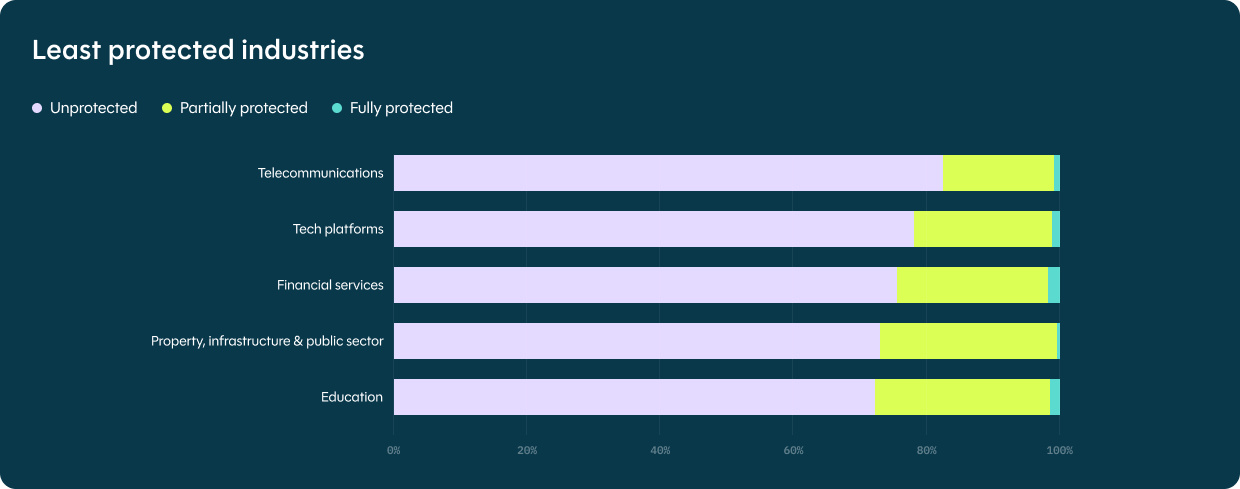
Les failles de protection ne se limitent pas à un seul type d’entreprise. Voici les taux de sites non protégés (le pourcentage de sites n’ayant arrêté aucun de nos bots de test) les plus élevés, par secteur :
- Télécommunications : 82,9 %, contre 73 % lors de notre test de 2025. C’était le plus faible sur les quinze. Les télécoms exploitent des infrastructures critiques et gèrent de grandes bases de clients, mais moins d’un site sur cinq a arrêté ne serait-ce qu’un seul bot de test.
- Plateformes technologiques : 77 %.Une large audience numérique ne garantit pas une protection solide contre les bots.
- Services financiers : 73,8 %. Près de trois sites sur quatre ont laissé passer tous les bots de test, malgré la valeur des données et des comptes à protéger.
- Immobilier, infrastructures et secteur public : 71,9 %. Les services et listes accessibles au public sont exposés au scraping et aux abus automatisés.
- Éducation : 69,7 %. Les portails, applications et comptes étudiants sont des cibles attractives et souvent peu défendues contre les attaques.
Les secteurs les mieux protégés : marketplaces, e-commerce et voyages
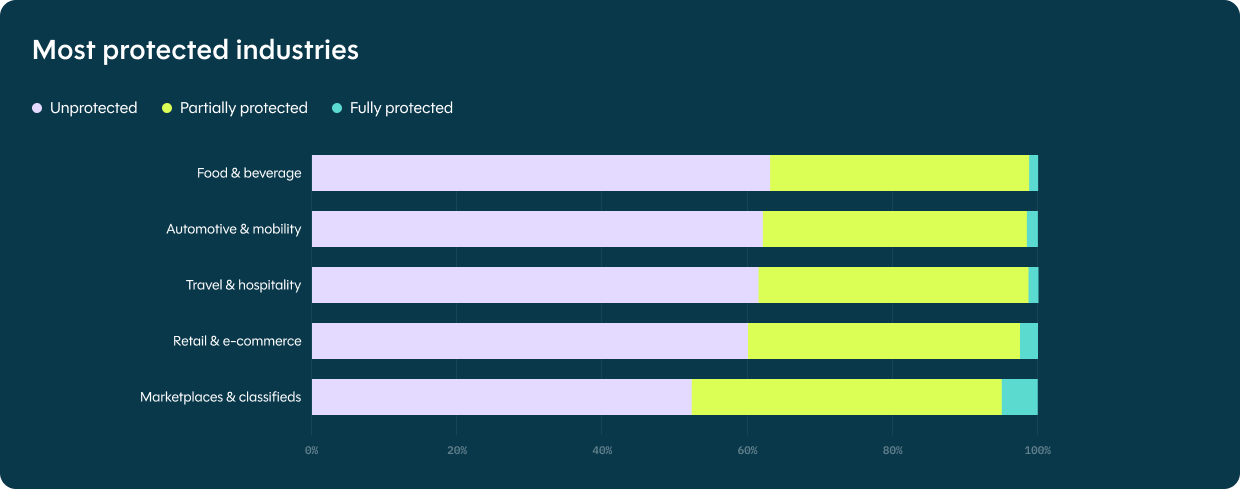
Voici les secteurs les mieux protégés, classés selon la part cumulée de sites entièrement ou partiellement protégés :
- Marketplaces et petites annonces : 47,7 %. Ce secteur arrive en tête, avec aussi le taux de protection complète le plus élevé (3,9 %). Le scraping, les fausses annonces et les abus de compte y sont des risques courants, ce qui peut expliquer cette meilleure performance.
- Commerce de détail et e-commerce : 40,4 %. Le scalping, le carding et le credential stuffing ont peut-être poussé les retailers à agir.
- Voyages et hôtellerie : 38,5 %. Le scraping des tarifs et des disponibilités explique sans doute que la défense contre les bots soit une priorité pour ces acteurs.
- Automobile et mobilité : 37,9%
- Alimentation et boissons : 36,8%
Malgré tout, aucun secteur n’atteint un niveau de base solide. 52,3 % des sites de marketplaces et de petites annonces restent totalement non protégés, alors que ce secteur affiche la plus forte part de sites entièrement ou partiellement protégés.
La taille et le trafic ne prédisent pas la protection
Vous pourriez vous attendre à ce que les grandes entreprises et les sites à fort trafic soient mieux défendus. Le rapport de cette année montre qu’ils ne le sont pas.
- Entreprises avec plus de 10 000 employés : 64,6 % non protégées, soit pire que les entreprises avec 1-10 employés à 62,7 % ;
- Top 1 000 sites par trafic : 64,4 % non protégés, un taux quasiment identique à celui de la tranche de trafic le plus faible.
Les sites à fort trafic accueillent plus d’utilisateurs, de données et d’actifs monétisables, mais ils échouent aux mêmes tests que les autres.
Où les barrières cèdent
Les résultats suggèrent que les défenses standard, comme la réputation IP, le filtrage des agents utilisateurs et les règles comportementales simples, ne suivent pas le rythme. Voici où elles échouent:
- Les bots basiques passent. Seulement 5,5 % des sites testés ont arrêté tous les bots basiques.
- Les bots déguisés sont rarement arrêtés. Seulement 5,5 % des sites ont arrêté le bot de test avec des empreintes de navigateur falsifiées au niveau du réseau.
- Les bots utilisant un navigateur réel sont les plus difficiles à détecter. Seuls 3,1 % des sites les ont tous arrêtés. Les versions masquées et non masquées ont été arrêtées à des taux quasi identiques, ce qui suggère que la plupart des sites challengent toute requête ressemblant à un navigateur, au lieu de lire le signal d’automatisation ;
- Les agents IA usurpés passent sur la seule base de leur identité. Plus de 7 sites sur 10 en ont laissé passer un simplement parce qu’il prétendait être GPTBot ou ClaudeBot.
Les agents IA usurpés ont été arrêtés plus souvent que tout autre type de bot (29,3 % des sites en ont arrêté au moins un), mais il s’agit probablement d’une simple correspondance de noms. De nombreux éditeurs et plateformes de contenu ont ajouté des règles pour les agents connus comme GPTBot et ClaudeBot, et les versions falsifiées déclenchent les mêmes règles. Les listes de blocage attrapent les bots qui se déclarent honnêtement et manquent ceux qui utilisent des chaînes d’agents inconnues ou personnalisées.
Que faire : détecter l’intention, pas seulement l’identité
Le schéma se maintient dans chaque secteur d’activité. Les défenses standard ne suivent pas face à une automatisation qui imite l’humain ou emprunte un nom de confiance.
La question qui compte est : « Que cherche à faire ce visiteur, et cela sert-il l’entreprise ? »
La détection basée sur l’intention de DataDome y répond en temps réel en évaluant le comportement, la sensibilité des points de terminaison, le contexte de session et les signaux de l’appareil et du réseau sur le web, les applications mobiles, les API et les serveurs MCP.
Testez votre site pour voir comment vous vous situez face aux bots et aux agents IA usurpés, ou réservez une démo pour voir DataDome en action.
Lisez le rapport complet
Le rapport complet inclut des benchmarks de protection détaillés pour tous les secteurs, une analyse approfondie du trafic des bots et des tendances des menaces en 2026, et une répartition du trafic IA sur le réseau de DataDome. Obtenez votre exemplaire gratuit.
Articles liés
Rapport sur le trafic IA T3 2026 : les navigateurs agentiques multipliés par 4,7 et Muse atteint 29M de requêtes en 12 jours
En savoir plus
Comment empêcher le trafic de bots de faire planter votre site pendant Black Friday 2026
En savoir plus
Le trafic IA est en hausse de 82 %. Savez-vous quels agents sont dignes de confiance ?
En savoir plus
Pourquoi votre CDN a besoin d'une couche de confiance pour les bots & agents IA
En savoir plus

