


Le trafic de bots malveillants augmente 9 fois plus vite que le trafic humain : l’essentiel du rapport 2026 sur la sécurité face aux bots et aux agents
La mission de DataDome est de débarasser le web du trafic frauduleux. Le rapport sur l’état de la sécurité des bots et des agents est l’un des moyens que nous mettons en œuvre pour atteindre cet objectif. Il offre aux entreprises une vision étayée par les données de l’évolution du trafic automatisé, des failles de protection existantes et des changements nécessaires.
Pour l’édition 2026, nous avons élargi notre champ d’analyse pour correspondre à un paysage de menaces plus complexe. Le rapport de cette année couvre deux ensembles de données : une analyse anonymisée du trafic sur plus de 75 000 sites clients de juillet 2025 à juin 2026, ainsi qu’un test portant sur 21 491 sites web populaires, montrant comment chacun d’entre eux gère 10 types distincts de bots et d’agents IA usurpés, répartis sur quatre niveaux de difficulté.
Les résultats pointent clairement dans une direction. Le trafic automatisé croît plus rapidement que le trafic humain. Il devient également plus sophistiqué et s’immisce de plus en plus profondément dans le parcours client, touchant les flux de connexion, de compte et de transaction qui comptent le plus pour les utilisateurs et les entreprises.
Principales conclusions du rapport 2026
Le trafic de bots malveillants croît 9 fois plus vite que le trafic humain
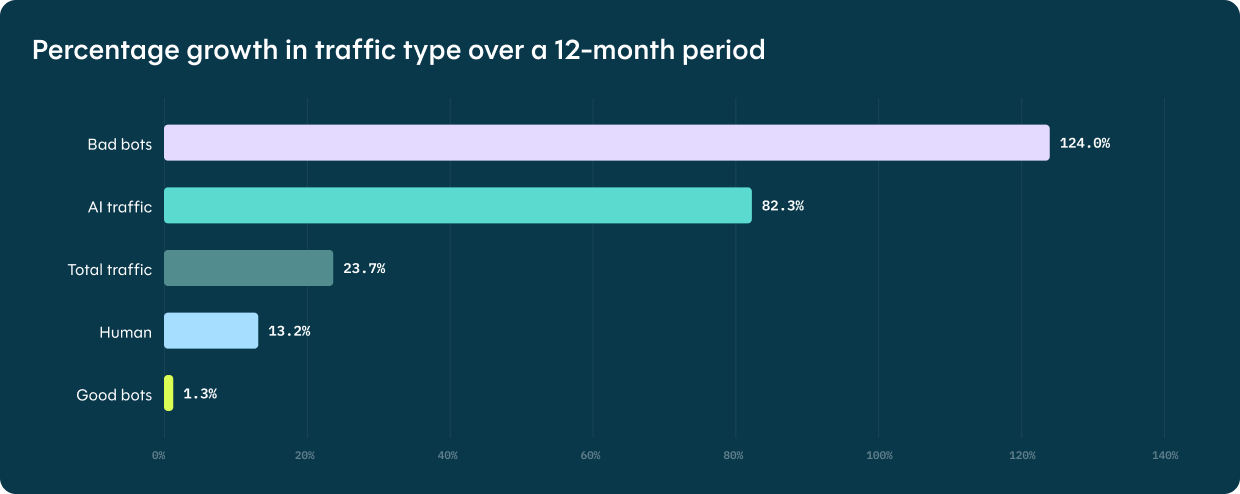
Le trafic des bots malveillants a augmenté de 124% entre juillet 2025 et juin 2026, soit plus de 9 fois le taux de croissance du trafic humain. Le trafic IA a progressé de 82,3% sur la même période, soit plus de 6 fois le taux de croissance du trafic humain. Ensemble, les bots et les agents IA représentaient environ 26,5% de tout le trafic analysé sur la base de clients de DataDome.
Le trafic automatisé n’est plus un simple élément secondaire. Il représente une part significative et croissante de l’environnement que chaque organisation doit comprendre et maîtriser.
Le scraping est le vecteur d’attaque dominant, et il s’accélère
Le scraping représentait 70,9% du trafic de bots malveillants observé et a augmenté de 185,2% pendant la période étudiée, en faisant la catégorie d’attaque la plus grande et à la croissance la plus rapide de loin.
Une explication possible serait le développement d’une chaîne d’approvisionnement en données pour l’IA. Les revendeurs de données tiers et les applications construisant des agents IA peuvent collecter du contenu web à grande échelle pour soutenir l’entraînement des modèles et les services IA, et cette activité ne s’identifie pas toujours comme un crawler IA. Elle peut opérer via une infrastructure de scraping conventionnelle, ce qui signifie que l’impact réel de l’IA sur le paysage des menaces automatisées peut être plus important que ce qui apparaît dans le trafic étiqueté uniquement comme provenant uniquement de bots IA.
Les activités de scalping ont également bondi de 290,7%, le volume quotidien médian ayant presque quadruplé, ce qui exerce une pression continue sur les entreprises pour qu’elles protègent leurs stocks à forte demande et leurs flux d’achat.
Les agents IA s’immiscent de plus en plus profondément dans le parcours client
DataDome a détecté 52,7 milliards de requêtes d’agents IA et de robots d’exploration de LLM sur notre base de clients pendant la période d’étude de 12 mois. Le trafic IA total a augmenté de 82,3%, et une part croissante de ce trafic atteint les points de terminaison qui comptent le plus.
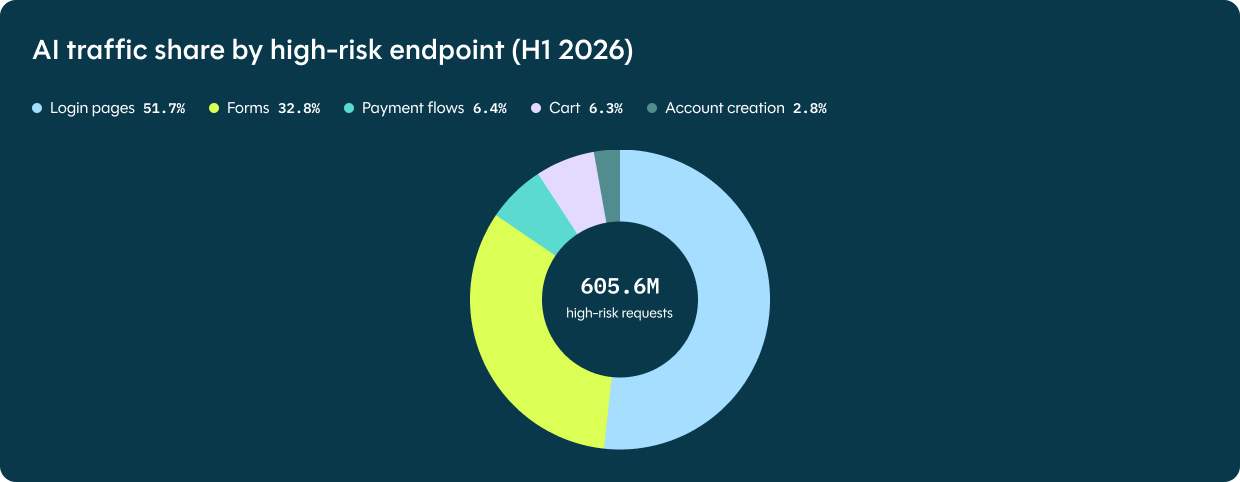
Au premier semestre 2026, les agents IA ont généré 605,6 millions de requêtes vers des points d’accès à haut risque, tels que les pages de connexion, les formulaires, les paniers, les flux de paiement et les pages de création de compte. Les pages de connexion représentaient 51,7% de ce trafic. Les requêtes mensuelles de bots IA vers les pages de connexion ont été multipliées par plus de huit entre janvier et juin 2026, passant de 11,9 millions à 99,7 millions de requêtes.
Toutes ces activités ne sont pas malveillantes. Un agent IA lisant des informations sur un produit pour aider un utilisateur à se renseigner en vue d’un achat est différent d’un processus automatisé testant systématiquement des identifiants sur une page de connexion. Mais ces deux cas peuvent sembler similaires de l’extérieur.
Parmi les principales sources de trafic IA, les bots affiliés à Meta ont généré la plus grande part avec 46,3%, suivis par les bots affiliés à OpenAI avec 34,6%.
Les contrôles basés sur l’identité ne suivent pas le rythme
L’usurpation d’agents IA a augmenté de 45% entre février et juillet 2026. Une requête peut prétendre être GPTBot, ClaudeBot, ou tout autre crawler reconnu sans réellement provenir de cette source. Les chaînes d’agent utilisateur, la réputation IP et les listes blanches statiques fournissent des indications utiles, mais ils ne constituent pas une preuve suffisante d’identité, d’autorisation ou d’intention.
Le déficit de protection se creuse
Sur les 21 491 sites testés, 65,3% étaient complètement dépourvus de protection contre les bots et les agents IA usurpateurs. Seulement 2,4% ont atteint une protection complète, contre 8,4% en 2024 et 2,8% en 2025. La protection complète a diminué pendant trois années consécutives.
Ce recul intervient alors que les outils de bots deviennent plus performants et plus accessibles. Les cadres anti-empreintes digitales, les navigateurs automatisés et les plateformes de bots en tant que service ont abaissé la barrière d’accès pour les attaquants. Parallèlement, même l’automatisation de base passe largement inaperçue : seulement 5,5% des sites testés ont arrêté tous les types de bots de base, et plus de 7 sites sur 10 ont laissé passer un agent IA usurpé sans aucune résistance.
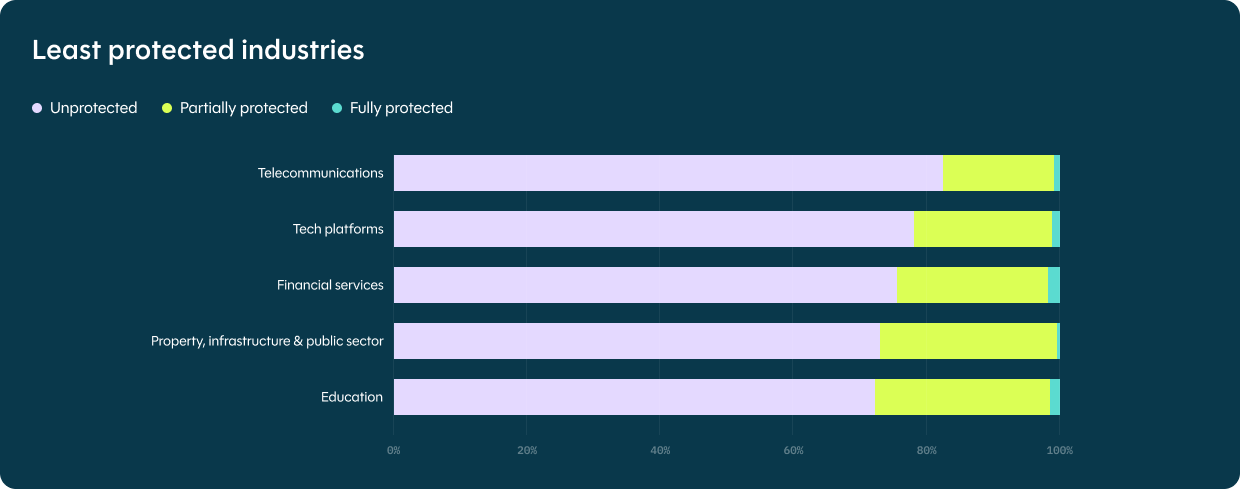
Les secteurs les plus vulnérables lors du test de cette année étaient les télécommunications (82,9% des sites complètement non protégés), suivies par les plateformes tech (77%) et les services financiers (73,8%). Même le segment le plus performant – les places de marché et les petites annonces – comptait plus de la moitié de ses sites totalement non protégés.
Les arguments en faveur de la détection basée sur l’intention
Ces données confirment un changement qui s’opère depuis plusieurs années. La bonne question en 2026 n’est plus « S’agit-il d’un bot ou d’un humain ? », mais : « Que cherche à faire ce visiteur, et cette activité est-elle autorisée et bénéfique pour l’entreprise ? »
Un agent IA qui aide les utilisateurs à découvrir des produits et des informations est fondamentalement différent de l’automatisation testant systématiquement des identifiants, même lorsque les signaux de surface semblent similaires.
Les entreprises qui bloquent tout le trafic automatisé passent à côté de la véritable valeur qu’il peut créer. Celles qui laissent tout passer font face à la fraude, au vol de contenu et à l’utilisation abusive des comptes. L’objectif est de prendre des décisions en temps réel sur le trafic, en fonction de l’intention : laisser passer les utilisateurs légitimes et l’automatisation autorisée tout en bloquant les activités nuisibles avant qu’elles ne causent des dommages.
Lire le rapport complet
Le rapport complet sur l’état de la sécurité des bots et des agents, édition 2026 est désormais disponible.
Il comprend une analyse détaillée des vecteurs d’attaque, du comportement du trafic IA par point de terminaison et par secteur, des références de protection d’une année sur l’autre dans 15 secteurs, et des conseils sur la façon d’évaluer le trafic automatisé en fonction de l’intention, pas seulement de l’identité. Obtenez votre exemplaire gratuit aujourd’hui.
Articles liés
Web Bot Auth & Know Your Agent : pourquoi l'identité n'est pas suffisante
En savoir plus
DataDome reconnu comme fournisseur représentatif dans le rapport Gartner® Hype Cycle™ pour la sécurité des applications, 2026
En savoir plus
Principaux enseignements tirés de notre entretien avec Forrester sur la gestion de la confiance des bots et agents
En savoir plus
Comment bloquer les bots IA, les robots d’indexation et les scrapers
En savoir plus

